token参数
“token参数”在游戏及相关娱乐活动中,是用于标识和验证参与行为的关键要素,其主要内容涉及参数的生成、传递与验证机制,确保相关活动的公平性与安全性,释义上,token参数作为动态令牌,能有效防止预测结果被篡改或伪造,落实要求包括严格管理参数生成规则、加密传输及实时验证,若参数管理不善,可能引发虚假预测、误导宣传等风险,损害参与者权益,因此需加强技术防护与监管,保障娱乐活动的健康有序进行。
解析token参数:从技术概念到应用场景的全面解读
在数字化进程加速的当下,“token参数”已成为技术交流与系统开发中的高频词汇,无论是用户登录认证、API接口调用,还是区块链智能合约,token参数都扮演着关键角色,它既是系统间传递身份与权限的“通行证”,也是保障数据安全与操作合规的重要工具,从移动应用到云服务,从金融交易到物联网设备,token参数的广泛应用反映了现代系统对动态身份验证与资源控制的依赖,理解其本质与运作机制,已成为技术从业者与普通用户都需要掌握的基础知识。
token参数的核心含义可拆解为“令牌”与“参数”的组合,在计算机领域,token通常指一段由系统生成的唯一字符串,用于标识用户身份、授权范围或操作权限,参数则指调用接口或执行操作时需传递的附加信息,当两者结合,token参数便成为系统间传递认证信息与操作指令的标准化载体,用户登录网站时,服务器会生成一个包含用户ID、权限级别与过期时间的token,后续请求需携带此token以证明身份;调用第三方API时,开发者需在请求头中添加API key形式的token参数,系统据此验证调用权限,这种设计既避免了直接传输敏感信息(如密码),又通过动态生成与定期更新提升了安全性。
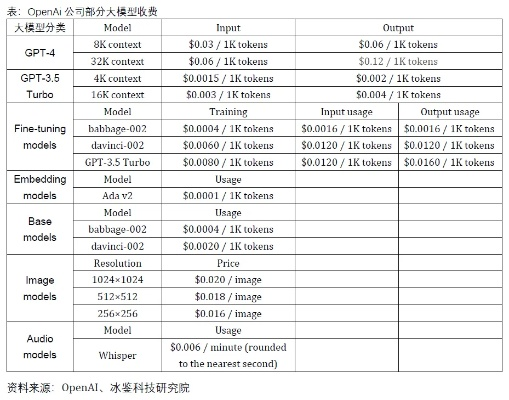
token参数的普及与现代互联网架构的演进密切相关,早期系统多依赖静态密码或会话ID进行身份验证,但这种方式存在两大缺陷:一是密码易泄露,二是会话固定导致长期风险,随着分布式系统与微服务架构的兴起,系统间交互频率大幅提升,传统认证方式难以满足动态、无状态的需求,token参数的出现解决了这一难题——它通过加密算法生成,包含用户身份、时间戳、签名等元数据,既可独立验证,又可通过过期机制自动失效,JWT(JSON Web Token)等标准化的token格式进一步推动了其普及,使得不同语言、平台间的认证逻辑得以统一,从OAuth2.0授权框架到区块链的访问控制,token参数已成为跨系统认证的通用语言。
token参数的常见类型包括访问令牌(Access Token)、刷新令牌(Refresh Token)与身份令牌(ID Token),访问令牌用于短期授权,通常有效期为几分钟到几小时,调用API或访问资源时需携带;刷新令牌用于获取新的访问令牌,有效期较长(如几天到几个月),避免用户频繁登录;身份令牌则包含用户详细信息(如姓名、邮箱),多用于单点登录(SSO)场景,不同类型token的设计目的各异:访问令牌强调即时性与安全性,刷新令牌平衡便利性与风险控制,身份令牌则聚焦信息传递的完整性,开发者需根据场景选择合适的token类型,移动应用可优先使用短效访问令牌,而企业级系统可能需结合刷新令牌与身份令牌实现多层级认证。
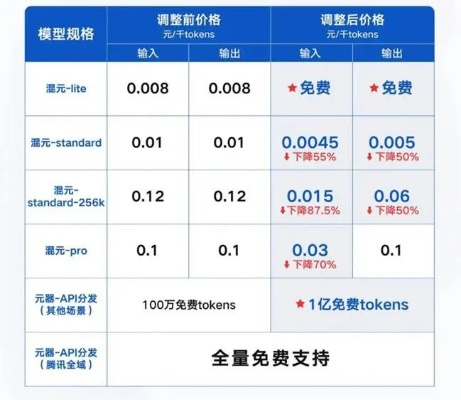
token参数的运作流程通常包含生成、传递与验证三个环节,生成阶段,系统根据用户身份、权限与当前时间,通过加密算法(如HMAC、RSA)生成token,并附加过期时间、签名等元数据;传递阶段,token通过HTTP头(如Authorization头)、URL参数或请求体发送至目标系统;验证阶段,接收方解析token内容,检查签名有效性、过期时间与权限范围,确认无误后允许操作,以电商支付为例:用户下单时,前端生成包含订单ID与用户权限的token,后端验证token后扣款;若token过期,前端需用刷新令牌获取新token,再重试支付,这一流程既保证了操作的实时性,又通过动态令牌降低了被截获的风险。
token参数与相关概念易产生混淆,其中最常见的是与“会话(Session)”的对比,传统会话机制依赖服务器存储用户状态,每个会话对应一个唯一ID,客户端通过Cookie或URL传递该ID以维持登录状态,而token参数则采用无状态设计,所有认证信息均包含在token中,服务器无需存储会话数据,仅需验证token有效性,这种差异带来了性能与扩展性的权衡:会话机制需服务器维护状态,高并发时可能成为瓶颈;token参数虽减轻了服务器负担,但token体积较大,可能增加网络传输开销,token参数与“API密钥”也常被混淆,API密钥是静态的、长期有效的凭证,多用于服务间认证;token参数则是动态的、有时效性的,更适用于用户级认证,理解这些区别,有助于根据场景选择合适的认证方式。
另一个易混淆点是“token参数”与“加密令牌”的范畴关系,所有token参数都涉及加密(如签名、加密内容),但并非所有加密令牌都以参数形式传递,存储在本地数据库的加密用户凭证属于加密令牌,但不属于token参数;只有通过接口传递、用于系统间交互的加密令牌,才可称为token参数,这种区分有助于明确token参数的应用边界——它始终服务于动态、跨系统的认证需求,而非静态数据存储。
使用token参数时,安全性是首要考量,token泄露可能导致用户权限被冒用,因此需采取多重防护措施:一是使用HTTPS协议传输token,避免中间人攻击;二是设置合理的过期时间,短效token可限制损失范围;三是采用强加密算法(如HS256、RS256)生成签名,防止篡改;四是避免在token中存储敏感信息(如密码),仅保留必要标识符,开发者需定期轮换加密密钥,防止密钥泄露导致历史token被解密,对于高安全场景(如金融交易),可结合多因素认证(MFA)与token参数,例如在生成token前要求用户输入短信验证码,进一步提升安全性。
合规性同样是使用token参数时需关注的重点,不同行业对数据保护的要求各异,例如欧盟的GDPR规定需明确告知用户数据收集目的,token参数中包含的用户信息需符合最小化原则;医疗行业需遵循HIPAA,确保token传输与存储的加密强度,开发者在选择token参数的实现方案时,需提前了解相关法规,避免因合规问题导致系统下架或法律纠纷,若token中包含用户地理位置,需在隐私政策中明确说明用途,并获得用户同意。
读者在接触token参数时,需警惕过度依赖与盲目信任,尽管token参数提升了安全性,但并非绝对安全——若客户端代码被篡改(如XSS攻击),token仍可能被窃取,系统设计需结合输入验证、输出编码等防御措施,形成多层次防护,token参数的有效期设置需平衡安全性与用户体验:过短会导致用户频繁登录,过长则增加泄露风险,开发者可通过分析用户行为数据(如平均操作间隔),动态调整token有效期,实现安全与便利的平衡。
token参数作为现代系统认证的核心组件,其设计理念与实现细节深刻影响着数字世界的安全与效率,从技术本质到应用场景,从类型区分到安全实践,理解token参数需兼顾理论深度与实践经验,对于开发者而言,掌握token参数的生成、传递与验证逻辑,是构建可靠系统的基本功;对于普通用户,了解token参数的作用与风险,则能更好地保护个人隐私与账户安全,在数字化持续深化的未来,token参数的重要性将进一步提升,其演进方向(如去中心化身份、零知识证明)也值得持续关注。
文章声明:以上内容(如有图片或视频亦包括在内)除非注明,否则均为网站名称原创文章,转载或复制请以超链接形式并注明出处。http://www.59dinghuo.com/Post/details/20261028579781.shtml
 扶可嘉